
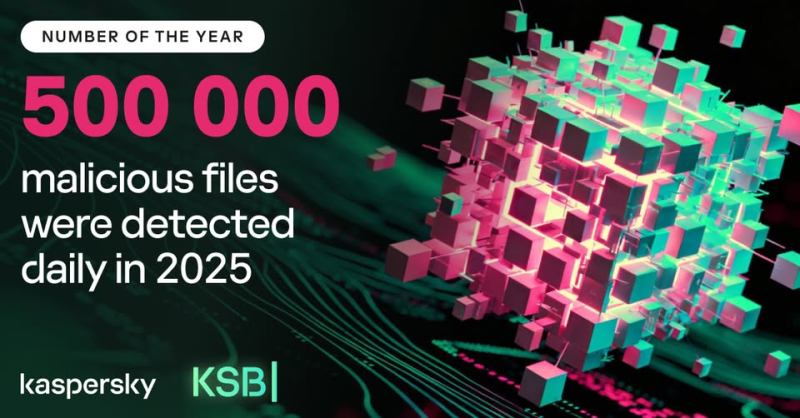
ระบบตรวจจับของแคสเปอร์สกี้ (Kaspersky) ตรวจพบไฟล์อันตรายเฉลี่ย 500,000 ไฟล์ต่อวันในปี 2568 ซึ่งเพิ่มขึ้น 7% เมื่อเทียบกับปีก่อนหน้า ภัยคุกคามบางประเภทมีอัตราการเติบโตทั่วโลก โดยมีอัตราการตรวจจับการขโมยรหัสผ่านเพิ่มขึ้น 59% อัตราการตรวจพบสปายแวร์เพิ่มขึ้น 51% และอัตราการตรวจจับแบ็กดอร์เพิ่มขึ้น 6% เมื่อเทียบกับปี 2567
ผลการวิจัยนี้เป็นส่วนหนึ่งของชุดรายงาน Kaspersky Security Bulletin ที่เปิดเผยแนวโน้มสำคัญด้านความปลอดภัยทางไซเบอร์ในปีที่ผ่านมา ระบบ Windows ยังคงเป็นเป้าหมายหลักของการโจมตีทางไซเบอร์ โดยผู้ใช้ Windows 48% ตกเป็นเป้าหมายของภัยคุกคามประเภทต่างๆ ตลอดปี 2568 ส่วนตัวเลขผู้ใช้ Mac อยู่ที่ 29%
ภัยคุกคามทางเว็บ (Web threats)
ผู้ใช้ทั่วโลกจำนวน 27% ถูกโจมตีด้วยภัยคุกคามทางเว็บ ซึ่งเป็นมัลแวร์ที่พุ่งเป้าโจมตีผู้ใช้ขณะออนไลน์ ภัยคุกคามทางเว็บไม่ได้จำกัดอยู่แค่กิจกรรมออนไลน์เท่านั้น แต่เกี่ยวข้องกับอินเทอร์เน็ตในบางช่วงเพื่อสร้างความเสียหาย
ภัยคุกคามบนอุปกรณ์ (On-device threats)
ผู้ใช้จำนวน 33% ถูกโจมตีด้วยภัยคุกคามบนอุปกรณ์ ซึ่งรวมถึงมัลแวร์ที่แพร่กระจายผ่านไดรฟ์ USB แบบถอดได้ ซีดี และดีวีดี หรือมัลแวร์ที่เริ่มเข้าสู่คอมพิวเตอร์ในรูปแบบที่ไม่เปิด (เช่น โปรแกรมในโปรแกรมติดตั้งที่ซับซ้อน ไฟล์ที่เข้ารหัส ฯลฯ)
ตัวเลขการตรวจจับมัลแวร์ระดับภูมิภาคตั้งแต่ปี 2567 – 2568
ละตินอเมริกา
- แบ็กดอร์เพิ่มขึ้น 24%
- มัลแวร์ขโมยรหัสผ่านเพิ่มขึ้น 35%
- สปายแวร์เพิ่มขึ้น 64%
ตะวันออกกลาง
- มัลแวร์ขโมยรหัสผ่านเพิ่มขึ้น 26%
- สปายแวร์เพิ่มขึ้น 37%
ยุโรป
- ภัยคุกคามบนอุปกรณ์เพิ่มขึ้น 1%
- แบ็กดอร์เพิ่มขึ้น 50%
- การโจมตีเพิ่มขึ้น 5%
- มัลแวร์ขโมยรหัสผ่านเพิ่มขึ้น 48%
- สปายแวร์เพิ่มขึ้น 64%
เอเชียแปซิฟิก
- มัลแวร์ขโมยรหัสผ่านเพิ่มขึ้น 132%
- สปายแวร์เพิ่มขึ้น 32%
แอฟริกา
- แบ็กดอร์เพิ่มขึ้น 2%
- มัลแวร์ขโมยรหัสผ่านเพิ่มขึ้น 43%
- สปายแวร์เพิ่มขึ้น 53%
กลุ่มประเทศ CIS
- ภัยคุกคามบนอุปกรณ์เพิ่มขึ้น 19%
- แบ็กดอร์เพิ่มขึ้น 25%
- มัลแวร์ขโมยรหัสผ่านเพิ่มขึ้น 10%
- เพิ่มขึ้น 67% ในกลุ่มผู้ขโมยรหัสผ่าน
- สปายแวร์เพิ่มขึ้น 68%
อเล็กซานเดอร์ ลิสกิน หัวหน้าฝ่ายวิจัยภัยคุกคาม แคสเปอร์สกี้ กล่าวว่า “ภูมิทัศน์ภัยคุกคามไซเบอร์ในปัจจุบันถูกกำหนดโดยการโจมตีองค์กรและบุคคลทั่วโลกที่ซับซ้อนมากขึ้น หนึ่งในการเปิดเผยที่สำคัญที่สุดของแคสเปอร์สกี้ในปีนี้คือการกลับมาของ Hacking Team หลังจากการรีแบรนด์ในปี 2019 โดยใช้สปายแวร์เชิงพาณิชย์ Dante ในแคมเปญ ForumTroll APT ซึ่งรวมเอาช่องโหว่แบบ Zero-day ในเบราว์เซอร์ Chrome และ Firefox ช่องโหว่ยังคงเป็นช่องทางที่ผู้โจมตีนิยมใช้มากที่สุดในการเข้าถึงเครือข่ายองค์กร ตามมาด้วยการใช้ข้อมูลประจำตัวที่ขโมยมา ซึ่งทำให้จำนวนมัลแวร์ขโมยรหัสผ่านและสปายแวร์เพิ่มขึ้นในปีนี้ การโจมตีซัพพลายเชนก็เป็นเรื่องปกติเช่นกัน รวมถึงการโจมตีซอฟต์แวร์โอเพนซอร์ส ในปีนี้จำนวนการโจมตีแบบนี้เพิ่มขึ้นอย่างมาก และเรายังพบเวิร์ม NPM Shai-Hulud ตัวแรกที่แพร่กระจายอีกด้วย”
“ภูมิทัศน์ภัยคุกคามที่ซับซ้อนมากขึ้นนี้ทำให้การนำกลยุทธ์ความมั่นคงปลอดภัยไซเบอร์ที่แข็งแกร่งมาใช้มีความสำคัญอย่างยิ่งต่อองค์กร เนื่องจากการไม่ปฏิบัติตามอาจนำไปสู่ภาวะหยุดทำงานนานหลายเดือนหากเกิดการโจมตี ผู้ใช้แต่ละรายควรใช้โซลูชันรักษาความปลอดภัยที่เชื่อถือได้อยู่เสมอ มิฉะนั้น ไม่เพียงแต่ข้อมูลและเงินของตนเองเท่านั้นที่ตกอยู่ในความเสี่ยง แต่ยังรวมถึงองค์กรที่พวกเขาทำงานอยู่ด้วย” อเล็กซานเดอร์กล่าวเสริม
สามารถอ่านรายงาน Kaspersky Security Bulletin ฉบับอื่นๆ ได้ที่ลิงก์นี้
แคสเปอร์สกี้แนะการดำเนินการเพื่อความปลอดภัยดังนี้
สำหรับผู้ใช้รายบุคคล
- ไม่ดาวน์โหลดและติดตั้งแอปพลิเคชันจากแหล่งที่ไม่น่าเชื่อถือ
- ไม่คลิกลิงก์ใดๆ จากแหล่งที่ไม่รู้จักหรือโฆษณาออนไลน์ที่น่าสงสัย
- ใช้การยืนยันตัวตนแบบสองปัจจัยเสมอเมื่อสามารถทำได้ สร้างรหัสผ่านที่แข็งแรงและไม่ซ้ำใคร โดยใช้ทั้งตัวอักษรพิมพ์เล็กและพิมพ์ใหญ่ ตัวเลข และเครื่องหมายวรรคตอน ใช้โปรแกรมจัดการรหัสผ่านที่เชื่อถือได้เพื่อช่วยจดจำรหัสผ่านเหล่านั้น
- ติดตั้งการอัปเดตเสมอเมื่อมีการอัปเดต เนื่องจากมีการแก้ไขสำหรับปัญหาความปลอดภัยที่สำคัญ
- ไม่สนใจข้อความที่ขอให้ปิดใช้งานระบบรักษาความปลอดภัยสำหรับสำนักงานหรือซอฟต์แวร์รักษาความปลอดภัยทางไซเบอร์
- ใช้โซลูชันความปลอดภัยที่มีประสิทธิภาพที่เหมาะสมกับประเภทระบบและอุปกรณ์ เช่น Kaspersky Premium
สำหรับผู้ใช้องค์กร
- อัปเดตซอฟต์แวร์บนอุปกรณ์ทุกเครื่องที่ใช้อยู่เสมอ เพื่อป้องกันไม่ให้ผู้โจมตีแทรกซึมเครือข่ายโดยการใช้ประโยชน์จากช่องโหว่
- ไม่เปิดเผยบริการเดสก์ท็อประยะไกล (เช่น RDP) ให้กับเครือข่ายสาธารณะ เว้นแต่จำเป็นจริงๆ และควรใช้รหัสผ่านที่คาดเดายากเสมอ
- ใช้ผลิตภัณฑ์รักษาความปลอดภัยขั้นสูงของ Kaspersky Next เพื่อการป้องกันที่ครอบคลุมทั่วทั้งโครงสร้างพื้นฐานขององค์กร เพื่อค้นหา จัดลำดับความสำคัญ ตรวจสอบ และกำจัดภัยคุกคามที่ซับซ้อนและการโจมตีแบบ APT ได้อย่างรวดเร็ว
- ใช้ข้อมูล Threat Intelligence ล่าสุด เพื่อรับข้อมูล TTP จริงที่ผู้ก่อภัยคุกคามใช้
- สำรองข้อมูลองค์กรเป็นประจำ ควรแยกข้อมูลสำรองออกจากเครือข่าย ตรวจสอบว่าสามารถเข้าถึงข้อมูลสำรองได้อย่างรวดเร็วในกรณีฉุกเฉินหากจำเป็น
สถิติทั้งหมดในรายงานนี้มาจาก Kaspersky Security Network (KSN) สำหรับปี 2568 สถิติครอบคลุมระยะเวลาตั้งแต่เดือนพฤศจิกายน 2567 ถึงตุลาคม 2568
More Stories
เออาร์ไอพี และพันธมิตร ประกาศความพร้อมการจัดงาน “COMMART AIFORCE” มหกรรมสินค้าไอทีส่งท้ายปี 2569
เลอโนโวชูกลยุทธ์ Hybrid AI ยกระดับธุรกิจไทยด้วยเทคโนโลยีครบวงจร ต่อยอดวิสัยทัศน์สู่การใช้งานจริง
“ทรีนีตี้” เปิดเวที Future Finance Innovation Hackathon 2026